Posts Tagged ‘unixa’
wtorek, 12 lipca, 2011
DDRescue to mały program dla platformy Linux na licencji GNU. Jego głównym zadaniem jest kopiowanie danych z jednego pliku lub urządzenia (HDD, cdrom, etc) do innego, starając się ratować dane poprzez ich naprawę w przypadku błędu odczytu. (więcej…)
Tags:bad sector, centos, dd, ddrescue, hdd, redhat, repair, rescue, unixa
Posted in Praktyczne porady | 2 komentarze »
czwartek, 18 listopada, 2010
Miesięcznik Komputerowy (miesiecznik.net) to czasopismo elektroniczne , którego tematyka skupiona jest wokół otwartego oprogramowania i otwartych standardów w świecie IT. (więcej…)
Tags:centos, developer, IT, komputerowy, miesięcznik, open, profesjonalista, red hat, source, ubuntu, unixa
Posted in Bez kategorii | No Comments »
sobota, 27 lutego, 2010
Roundcube to bardzo obiecujący bezpłatny webmail oparty wykorzystujący technologię AJAX. Jego instalacja nie jest trudna, choć bardziej skomplikowana niż np. squirrelmaila. Zaczynamy: (więcej…)
Tags:ajax, baza, centos, email, mysql, roundcube, serwer, unixa, webmail, wiadomosć, www
Posted in Tutoriale | 1 Comment »
czwartek, 15 października, 2009
Bezpieczeństwo informacji jest najważniejszym aspektem przechowywania danych w internecie. Wiele jest serwisów społecznościowych, których zasoby osobowe sa ogromne. Przykładem moze być np. nasza-klasa. Umiejętne posługiwanie się takimi mozliwościami, jak blokowanie dostepu do niektórych stron osobom nie znającym loginu i hasła to podstawa. Ponizej zaprezentuję możliwość zabezpieczenia dostępu do katalogu przy pomocy pliku .htaccess. (więcej…)
Tags:apache, bezpieczeństwo, centos, dane, enterprise, folder, hasło, htaccess, htpasswd, http, httpd, internet, katalog, linux, login, redhat, unixa, www
Posted in Tutoriale | 1 Comment »
Nasz e-mail:
[email protected]
Temat numeru:
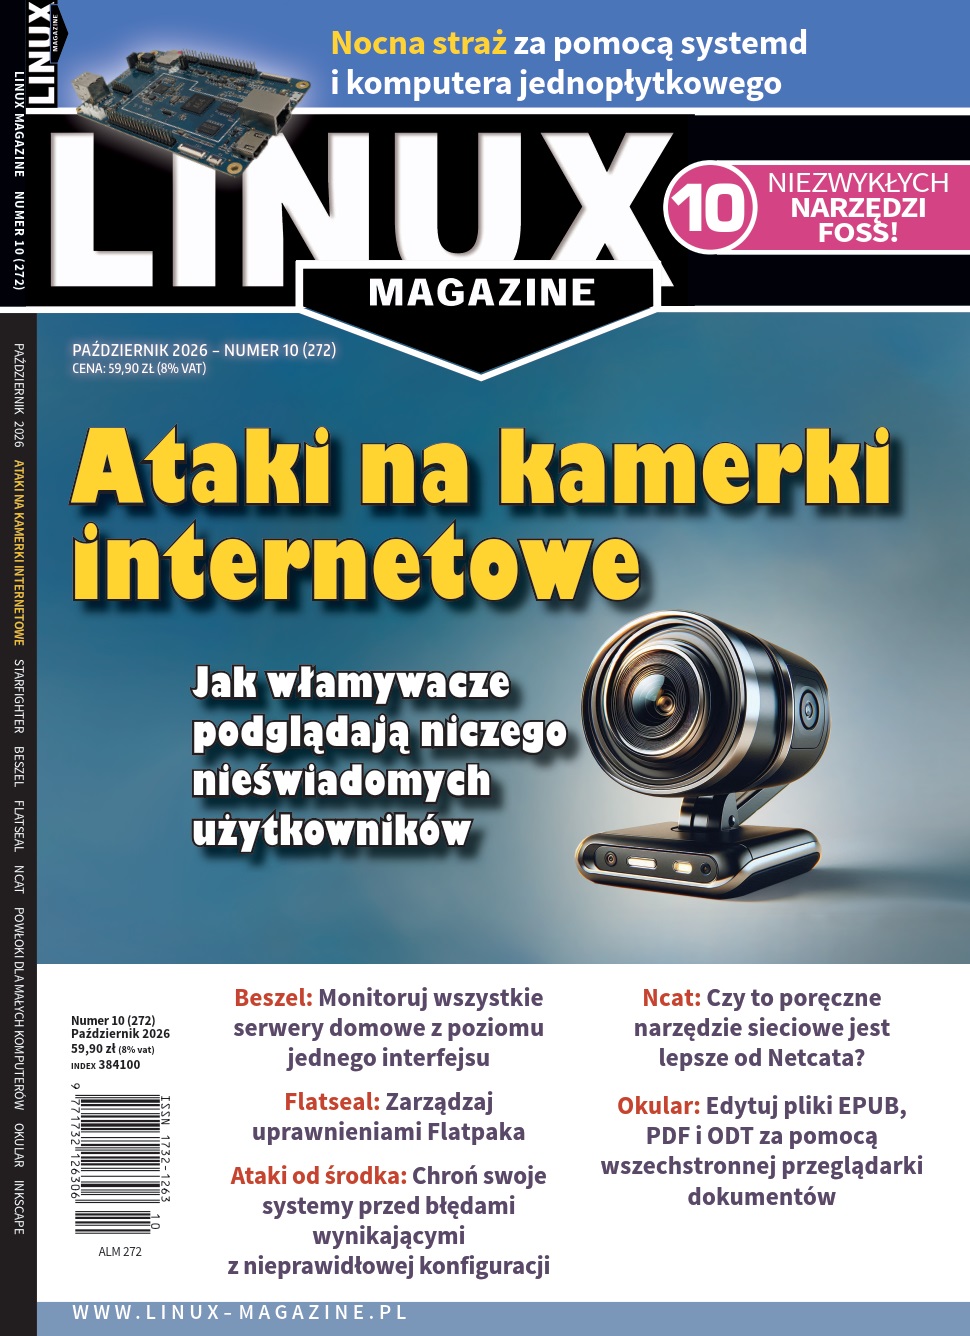
Ataki na kamery internetowe
Ataki na kamery internetowe - Kamery internetowe są powszechnie znane z tego, że łatwo je zhakować. Intruzi wykorzystują przejęte kamery do szpiegowania, a nawet do powiększania swoich botnetów. W tym miesiącu przyjrzymy się, w jaki sposób osoba atakująca przejmuje kontrolę nad kamerą internetową oraz przedstawimy kilka kroków, które możesz podjąć, aby chronić swoje urządzenia.
Poza tym polecamy:
• Beszel- Zadbaj o prawidłowe działanie wszystkich domowych serwerów dzięki temu wieloplatformowemu narzędziu do monitorowania.
• Autokonfiguracja za pomocą Systemd - Pokażemy Ci, jak zbudować kamerę monitorującą, która rozpoczyna nagrywanie w momencie wystąpienia zmiany.
Spis treści numeru:
- • Ataki na kamery internetowe - Jeżeli nadal nie masz pewności, czy warto zachować czujność, przekonaj się, jak łatwo napastnik może przejąć kontrolę nad kamerką wbudowaną w laptopa.
- • Distro zoo – dystrybucje oryginalne i pochodne - W tym miesiącu poznajemy dystrybucje Hardenwing 3.5, Redcore Linux 2601, RefreshOS 3.0 i AnduinOS 2.0.0.
- • StarFighter - Ten nowy laptop z Linuksem powstał z myślą o bezpieczeństwie i wydajności, lecz nadal zmaga się z kilkoma problemami wieku dziecięcego.
- • Statystyki serwerów i alerty z Beszelem - Jeżeli zarządzasz więcej niż kilkoma serwerami, system monitorowania poinformuje Cię o problemach wymagających uwagi. Beszel jest kompleksowym rozwiązaniem, które łatwo skonfigurować, a przy tym oferuje niezwykle duże możliwości i elastyczność.
- • Przełamywanie schematów - Zarządzaj uprawnieniami aplikacji w formacie Flatpak za pomocą intuicyjnego interfejsu graficznego i zwiększ bezpieczeństwo pulpitu Linuksa.
- • Zagrożenie od środka - Bezpieczeństwo nie sprowadza się do zapory sieciowej. Największy problem pojawia się wtedy, gdy intruz przedostanie się do systemu. Przyglądamy się częstym błędom konfiguracji, które mogą prowadzić do eskalacji uprawnień.
- • Administracja siecią i bezpieczeństwo z Ncatem - Od prostych potoków TCP po szyfrowane przekaźniki i doraźnie uruchamiane usługi: Ncat unowocześnia Netcata, klasyczny kombajn używany przez administratorów sieci.
- • Automatyczna konfiguracja w systemie systemd - Systemd może reagować na zmianę pliku lub podłączenie urządzenia. Pokażemy, jak wykorzystać te zaawansowane możliwości do zbudowania systemu monitoringu.
- • Uruchamianie powłoki na komputerach THeC64 i THea500 - Miniaturowe komputery retro, takie jak THEC64 i THEA500, pozwalają ponownie zagrać w klasyczne gry z komputerów domowych z lat 80. i 90. Pod ich obudowami kryją się nowoczesne procesory pracujące pod kontrolą Linuksa, dzięki czemu urządzenia te potrafią znacznie więcej.
- • UEFI Secure Boot na Raspberry Pi - Ściśle rzecz biorąc, rodzina Raspberry Pi nie obsługuje ani UEFI, ani Secure Boot. Za pomocą kilku sztuczek można jednak wdrożyć oba rozwiązania.
- • Otwarta przeglądarka - Przeglądaj dokumenty i dodawaj do nich adnotacje za pomocą Okulara, rozbudowanej i rozszerzalnej przeglądarki dokumentów dla systemów Linux, macOS i Windows.
- • Kolekcjonowanie książek i płyt CD - Wielu z nas jest dumnych ze swoich kolekcji książek lub płyt CD. W miarę ich powiększania potrzebujemy narzędzi, które pomogą nam kontrolować zbiory. Warto wykorzystać komputer z Linuksem i wypróbować aplikację ułatwiającą porządkowanie kolekcji.
- • Publikowanie plików PDF - Za pomocą narzędzia Page w programie Inkscape utworzysz układy wielokrotnego użytku do cyfrowych publikacji PDF. Nauczysz się korzystać z przycinanych warstw i szablonów oraz poprawnie eksportować dokumenty.
- • Perełki FOSS - W tym miesiącu przyglądamy się najciekawszym projektom FOSS, w tym dbającemu o prywatność klientowi YouTube’a, rozszerzeniu przeglądarki do nanoszenia adnotacji na stronach internetowych oraz otwartoźródłowej alternatywie dla AirDropa.
Szczegóły:
https://linux-magazine.pl/archiwum/wydanie/693
na www:
https://linux-magazine.pl/archiwum/lista-wydan
dodatkowo na allegro znajdziesz poprzednie oraz starsze wydanie Linux Magazine:
https://allegro.pl/uzytkownik/LinuxMagazine?order=n
Wszystkie zamieszczone w serwisie tutoriale stanowią własność CentOS.com.pl oraz ich autorów. Zabrania się kopiowania fragmentów lub całych artykułów bez naszej zgody. Istnieje od tego odstępstwo, o ile zostanie podany link zwrotny i prawowity autor.