Posts Tagged ‘open’
wtorek, 31 lipca, 2012
Dosyć mało znaną, lecz ciekawą techniką jest port knocking. Umożliwia ona wykonanie wcześnie ustalonej komendy na zdalnej maszynie, bez logowania się do niej. Kluczem do uzyskania połączenia jest ustalony przez nas ciąg pakietów, który należy wysłać do zdalnego hosta. Najczęstszym zastosowaniem jest otwieranie dostępu zdalnego np. dla ssh. (więcej…)
Tags:centos, firewall, knocking, open, port, ssh
Posted in Tutoriale | 1 Comment »
czwartek, 18 listopada, 2010
Miesięcznik Komputerowy (miesiecznik.net) to czasopismo elektroniczne , którego tematyka skupiona jest wokół otwartego oprogramowania i otwartych standardów w świecie IT. (więcej…)
Tags:centos, developer, IT, komputerowy, miesięcznik, open, profesjonalista, red hat, source, ubuntu, unixa
Posted in Bez kategorii | No Comments »
piątek, 20 sierpnia, 2010
Bezpieczeństwo skryptów PHP pozostawia niestety wiele do życzenia. Programiści i webmasterzy zbyt lekko podchodzą do aspektu bezpieczeństwa swoich aplikacji i stron. (więcej…)
Tags:apache, base_dir, bezpieczeństwo, centos, http, open, php, red hat, security, unix, www
Posted in Tutoriale | 1 Comment »
czwartek, 20 maja, 2010
Zapraszam wszystkich zainteresowanych tematyką open source na coroczne spotkanie z cyklu „Wieczór z Open Source”. Odbędzie się ono 11 czerwca 2010 roku w godzinach 17-22. (więcej…)
Tags:2010, django, http, open, source, wieczór, wordpress, WSInf, Łódź
Posted in Bez kategorii | No Comments »
niedziela, 28 marca, 2010
Administracja serwerem pocztowym nie należy do najprostszych zadań. Ważne jest poprawne skonfigurowanie od początku. Nasza maszyna może stać się łatwym kąskiem dla robotów spamowych, która mogą nas wykorzystać do rozsyłania wiadomości innym. Może to mieć na nas fatalny wpływ. (więcej…)
Tags:autoryzacja, centos, open, rbl, redhat, relay, sendmail, SMTP, smtp-auth, unix
Posted in Praktyczne porady | No Comments »
Nasz e-mail:
[email protected]
Temat numeru:
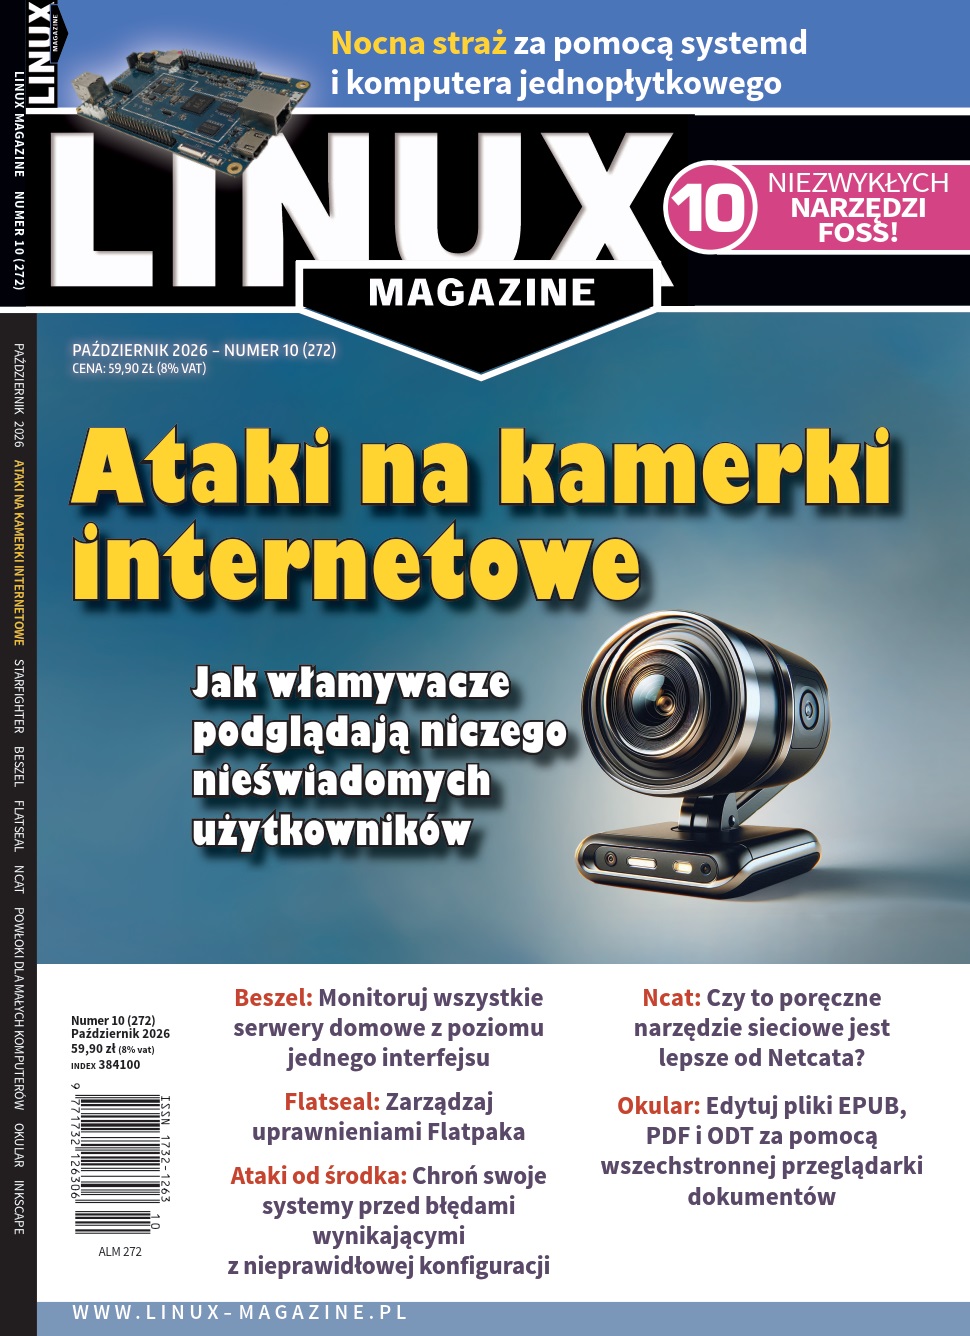
Ataki na kamery internetowe
Ataki na kamery internetowe - Kamery internetowe są powszechnie znane z tego, że łatwo je zhakować. Intruzi wykorzystują przejęte kamery do szpiegowania, a nawet do powiększania swoich botnetów. W tym miesiącu przyjrzymy się, w jaki sposób osoba atakująca przejmuje kontrolę nad kamerą internetową oraz przedstawimy kilka kroków, które możesz podjąć, aby chronić swoje urządzenia.
Poza tym polecamy:
• Beszel- Zadbaj o prawidłowe działanie wszystkich domowych serwerów dzięki temu wieloplatformowemu narzędziu do monitorowania.
• Autokonfiguracja za pomocą Systemd - Pokażemy Ci, jak zbudować kamerę monitorującą, która rozpoczyna nagrywanie w momencie wystąpienia zmiany.
Spis treści numeru:
- • Ataki na kamery internetowe - Jeżeli nadal nie masz pewności, czy warto zachować czujność, przekonaj się, jak łatwo napastnik może przejąć kontrolę nad kamerką wbudowaną w laptopa.
- • Distro zoo – dystrybucje oryginalne i pochodne - W tym miesiącu poznajemy dystrybucje Hardenwing 3.5, Redcore Linux 2601, RefreshOS 3.0 i AnduinOS 2.0.0.
- • StarFighter - Ten nowy laptop z Linuksem powstał z myślą o bezpieczeństwie i wydajności, lecz nadal zmaga się z kilkoma problemami wieku dziecięcego.
- • Statystyki serwerów i alerty z Beszelem - Jeżeli zarządzasz więcej niż kilkoma serwerami, system monitorowania poinformuje Cię o problemach wymagających uwagi. Beszel jest kompleksowym rozwiązaniem, które łatwo skonfigurować, a przy tym oferuje niezwykle duże możliwości i elastyczność.
- • Przełamywanie schematów - Zarządzaj uprawnieniami aplikacji w formacie Flatpak za pomocą intuicyjnego interfejsu graficznego i zwiększ bezpieczeństwo pulpitu Linuksa.
- • Zagrożenie od środka - Bezpieczeństwo nie sprowadza się do zapory sieciowej. Największy problem pojawia się wtedy, gdy intruz przedostanie się do systemu. Przyglądamy się częstym błędom konfiguracji, które mogą prowadzić do eskalacji uprawnień.
- • Administracja siecią i bezpieczeństwo z Ncatem - Od prostych potoków TCP po szyfrowane przekaźniki i doraźnie uruchamiane usługi: Ncat unowocześnia Netcata, klasyczny kombajn używany przez administratorów sieci.
- • Automatyczna konfiguracja w systemie systemd - Systemd może reagować na zmianę pliku lub podłączenie urządzenia. Pokażemy, jak wykorzystać te zaawansowane możliwości do zbudowania systemu monitoringu.
- • Uruchamianie powłoki na komputerach THeC64 i THea500 - Miniaturowe komputery retro, takie jak THEC64 i THEA500, pozwalają ponownie zagrać w klasyczne gry z komputerów domowych z lat 80. i 90. Pod ich obudowami kryją się nowoczesne procesory pracujące pod kontrolą Linuksa, dzięki czemu urządzenia te potrafią znacznie więcej.
- • UEFI Secure Boot na Raspberry Pi - Ściśle rzecz biorąc, rodzina Raspberry Pi nie obsługuje ani UEFI, ani Secure Boot. Za pomocą kilku sztuczek można jednak wdrożyć oba rozwiązania.
- • Otwarta przeglądarka - Przeglądaj dokumenty i dodawaj do nich adnotacje za pomocą Okulara, rozbudowanej i rozszerzalnej przeglądarki dokumentów dla systemów Linux, macOS i Windows.
- • Kolekcjonowanie książek i płyt CD - Wielu z nas jest dumnych ze swoich kolekcji książek lub płyt CD. W miarę ich powiększania potrzebujemy narzędzi, które pomogą nam kontrolować zbiory. Warto wykorzystać komputer z Linuksem i wypróbować aplikację ułatwiającą porządkowanie kolekcji.
- • Publikowanie plików PDF - Za pomocą narzędzia Page w programie Inkscape utworzysz układy wielokrotnego użytku do cyfrowych publikacji PDF. Nauczysz się korzystać z przycinanych warstw i szablonów oraz poprawnie eksportować dokumenty.
- • Perełki FOSS - W tym miesiącu przyglądamy się najciekawszym projektom FOSS, w tym dbającemu o prywatność klientowi YouTube’a, rozszerzeniu przeglądarki do nanoszenia adnotacji na stronach internetowych oraz otwartoźródłowej alternatywie dla AirDropa.
Szczegóły:
https://linux-magazine.pl/archiwum/wydanie/693
na www:
https://linux-magazine.pl/archiwum/lista-wydan
dodatkowo na allegro znajdziesz poprzednie oraz starsze wydanie Linux Magazine:
https://allegro.pl/uzytkownik/LinuxMagazine?order=n
Wszystkie zamieszczone w serwisie tutoriale stanowią własność CentOS.com.pl oraz ich autorów. Zabrania się kopiowania fragmentów lub całych artykułów bez naszej zgody. Istnieje od tego odstępstwo, o ile zostanie podany link zwrotny i prawowity autor.